神戸のホテルWi-Fiからフィッシングメール48万件送信か 中国籍夫婦を逮捕、客室冷蔵庫裏に小型PC 自宅からスマホ74台押収
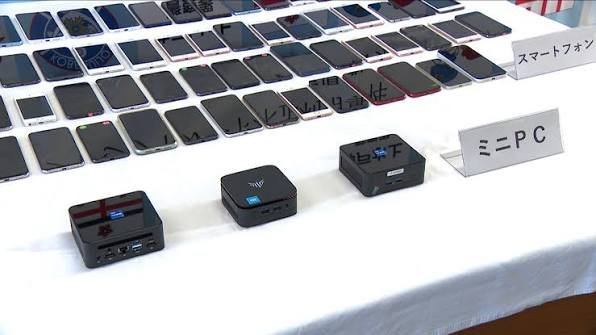
神戸市内のホテルを舞台に、約48万件ものフィッシングメールを一斉送信した疑いで、中国籍の夫婦が逮捕された。警察によると、葉加鋒容疑者(39)は昨年5月、神戸市内のホテルに入り、客室のWi-Fiを利用して偽サイトへ誘導するメールを大量送信し、ホテルの業務を妨害した疑いが持たれている。捜査の過程では、客室の冷蔵庫の裏から小型パソコンが発見されたという。さらに葉容疑者と妻の申容疑者(39)は今年1月、神戸市内の商業施設で、他人名義のクレジットカード情報を登録したスマートフォンを使い、ジャケットなど3点、約47万円分の商品を購入した疑いも持たれている。自宅からはスマートフォン74台が押収され、警察は他にも同様の犯行がないか捜査を続けている。
今回の事件で最も警戒すべきなのは、ホテルという一般利用者向けのインフラが、犯罪の発信拠点として利用された疑いがあることだ。ホテルのWi-Fiは宿泊客が通常の通信に使うことを前提として整備されているが、そこへ小型パソコンを持ち込み、大量のメール送信に利用したとすれば、犯罪者にとってホテルは「身元を隠しやすく、短期間だけ使える通信拠点」になっていたことになる。自宅や固定オフィスから大量の迷惑メールを送れば、通信契約や設置場所から追跡されるリスクが高まるが、不特定多数が利用する宿泊施設の通信環境を使えば、捜査を複雑にできる可能性がある。
約48万件という送信数は、単なる悪質ないたずらではない。フィッシングメールは偽サイトへ誘導し、クレジットカード番号、本人確認情報、ログイン情報などを入力させることを目的とする典型的なサイバー犯罪手法であり、数が多ければ多いほど実際の被害者が発生する確率も高くなる。仮に数十万件のうちごく一部しか反応しなかったとしても、それだけで大量のカード情報や個人情報を取得できる可能性がある。つまり、犯罪者側から見れば「成功率が低くても、送信母数を極端に増やす」ことで利益を得られる仕組みである。
ホテルの冷蔵庫の裏から小型パソコンが見つかったという点も、この事件の計画性を考えるうえで重要だ。通常の宿泊客が使用するノートパソコンではなく、目立たない場所に小型端末が置かれていたのであれば、一定時間自動的に通信処理を続けさせる目的があった可能性も考えられる。警察が今後、端末のログ、送信先、接続先サーバー、メール本文、フィッシングサイトの管理者情報などを解析すれば、単独犯なのか、さらに上位の指示役や外部の犯罪グループとつながっていたのかも重要な焦点になる。
今回の事件は、サイバー犯罪が必ずしも海外のサーバーや匿名ネットワークだけで行われるわけではないことを示している。実際の犯罪者が日本国内に滞在し、日本国内のホテルWi-Fiを使い、日本語利用者を含む多数の相手へメールを送るという形であれば、犯罪の「発信地点」は非常に身近な場所になる。ホテル、ネットカフェ、コワーキングスペースなど、一時利用型の通信環境が悪用されれば、施設側も知らないうちに犯罪インフラの一部にされる危険がある。
さらに深刻なのは、葉容疑者と妻の申容疑者が、他人名義のクレジットカード情報を登録したスマートフォンを使い、神戸市内の商業施設で約47万円分の商品を購入した疑いも持たれていることだ。もしフィッシングによって取得したカード情報と、実店舗での不正購入がつながっているのであれば、メール送信、個人情報窃取、スマートフォンへのカード情報登録、実店舗での商品購入という一連の犯罪工程が、日本国内で完結していた可能性がある。
この構造は従来の単純なカード窃盗よりも厄介だ。物理的なカードを盗まなくても、カード情報だけを取得し、それをスマートフォンの決済機能へ登録すれば、実物カードを持たずに店舗で商品を購入できる。被害者側はカードが手元に残っているため、不正利用通知や利用明細を見るまで異常に気付かない可能性がある。犯罪者側はその時間差を利用して、高額商品を購入し、転売して現金化することができる。
購入されたのがジャケットなど約47万円分の商品だったという点も、犯罪側の換金性を考えるうえで重要になる。衣類やブランド商品は、貴金属や電子機器と同様に中古市場で転売しやすい。カード情報を盗んで直接現金を引き出すより、商品へ変換してから転売する方が、資金の流れを複雑にできる場合もある。警察が押収した74台のスマートフォンについても、それぞれが別名義のカード情報やアカウント、決済サービスと関連していたのかどうかが大きな捜査ポイントになる。
74台という数字は、この事件を単なる夫婦2人の一時的な不正利用として見ることを難しくしている。一般家庭でこれほど大量のスマートフォンを保有する理由は限定的であり、警察が余罪を疑うのは自然である。端末ごとに異なるSIMカード、アカウント、決済情報、メールアドレスが使われていたのであれば、複数の被害者情報を分散管理するための道具だった可能性も考えられる。今後、端末の中身を精査することで、フィッシングメールの送信と不正決済の間にどのような関係があったのかが明らかになる可能性がある。
日本にとって今回の事件が示す危険は、サイバー犯罪と実社会の犯罪が完全に分離していないことだ。フィッシングメールで盗まれるのは「デジタル情報」だが、その情報は最終的に実店舗での商品購入や転売へ使われる。オンラインで取得したカード情報が、オフラインの商業施設で現金価値のある商品へ変換されることで、犯罪収益が現実の経済活動の中へ流れ込む。
この種の犯罪では、一つの工程だけを摘発しても全体を止めることは難しい。大量メールを送る役割、フィッシングサイトを管理する役割、盗んだカード情報を整理する役割、スマートフォンへ登録する役割、店舗で商品を買う役割、商品を転売する役割が分かれていれば、末端の実行者を逮捕しても犯罪ネットワーク自体は残る可能性がある。だからこそ警察には、押収端末や通信履歴から、誰と連絡を取っていたのか、どこへ情報を送っていたのか、商品の最終的な売却先はどこだったのかまで追う捜査が必要になる。
ホテル側にとっても今回の事件は大きな警告になる。宿泊者へWi-Fiを提供すること自体は当然のサービスだが、一つの客室から数十万件規模のメール送信が行われていたのであれば、通信量や異常トラフィックを検知できる仕組みが必要になる可能性がある。通常の宿泊客が短時間に数十万通ものメールを送ることはほとんどないため、一定量を超える通信や異常な接続パターンが発生した場合に、ネットワーク管理者へ警告が出る仕組みを導入すれば、犯罪利用を早期に発見できる可能性がある。
ただし、ホテル側へすべての責任を負わせることも現実的ではない。宿泊施設は通信事業者でも捜査機関でもなく、利用者の通信内容を常時監視することはプライバシー上の問題もある。必要なのは内容を監視することではなく、異常な通信量、短時間の大量メール送信、不自然な外部サーバー接続など、明らかに通常利用とかけ離れた技術的パターンを検知できる仕組みである。
クレジットカード会社や決済事業者側にも課題がある。他人名義のカード情報が別人のスマートフォンへ登録され、高額商品が購入される場合、端末情報、利用場所、過去の利用傾向などから不正を検知できる余地がある。特に普段利用していない地域で急に高額決済が発生した場合や、複数カードが同じ端末へ次々登録される場合には、強い警戒が必要になる。
一般利用者にとっては、フィッシングメールへの対策が最初の防波堤になる。メールやSMSに記載されたリンクからカード番号やログイン情報を入力しない、利用するサービスは公式アプリやブックマークから直接開く、カード利用通知を有効にする、不審な利用があればすぐにカード会社へ連絡するといった基本的な対策が重要になる。今回のように送信数が48万件規模になれば、犯罪者側は一人一人を精密に狙う必要すらない。大量に送って、その中から少数でも情報を入力する人を待てば成立してしまうからだ。
今回逮捕されたのが中国籍の夫婦であることは、事件の事実として明確に報じられている。一方で、重要なのは国籍そのものではなく、日本国内の通信インフラと決済システムを悪用し、フィッシング、不正カード利用、商品購入という複数の犯罪手段を組み合わせた疑いがある点である。中国籍の容疑者が関与した今回のような事件が実際に起きている以上、日本側は外国人を含む犯罪グループがどのように日本のホテル、通信網、決済サービス、商業施設を組み合わせて利用するのかを具体的に分析する必要がある。
特に74台のスマートフォンという押収物は、今後の捜査で極めて重要になる。もし複数のフィッシング被害者情報、異なる名義のカード、偽アカウント、送信ツールなどが保存されていれば、被害規模は現在判明している47万円分の商品購入だけでは済まない可能性がある。警察が「余罪があるとみて調べている」としている以上、今後さらに被害件数や被害額が拡大する可能性にも注意が必要だ。
また、フィッシングメール48万件という規模を考えれば、実際に何人が偽サイトへアクセスし、何人がカード情報を入力したのかという点も重要になる。メール送信そのものによるホテル業務妨害だけでなく、その先で実際の詐欺被害が発生していないかを一件ずつ追跡する必要がある。もし大量のカード情報が取得されていたのであれば、それらが別の犯罪者へ売却・共有されていた可能性も捜査対象になる。
日本社会が今回の事件から学ぶべきなのは、サイバー犯罪が「遠い海外から来るもの」と思い込まないことだ。犯罪者は日本国内に滞在し、日本のホテルへ宿泊し、日本のWi-Fiを使い、日本国内の商業施設で不正決済を行うことができる。ネット上の犯罪と現実の生活空間はすでに完全につながっている。
さらに、ホテルの客室という一時滞在空間は、犯罪者にとって非常に利用しやすい可能性がある。一定期間だけ機器を設置し、通信を行い、宿泊後に移動すれば、固定拠点を持たずに活動できる。今回の小型パソコンが冷蔵庫の裏に置かれていたという事実は、宿泊施設が単なる寝泊まりの場所ではなく、犯罪の通信拠点として使われる危険を示している。
今後、日本の宿泊施設ではサイバーセキュリティも従来の防犯対策と同じように考える必要がある。これまでは防犯カメラ、客室鍵、本人確認、盗難対策が中心だったが、Wi-Fiを悪用した大量通信や不正アクセスも施設運営上のリスクになる。ネットワーク異常を検知できる設備や、悪質利用が疑われる場合の通信事業者・警察との連携体制も重要になってくる。
今回の事件は、日本のキャッシュレス化と宿泊・通信インフラの高度化が、犯罪者にとっても利用可能な環境になっていることを示した。便利なサービスほど、悪用された時の被害規模も大きくなる。ホテルWi-Fiから48万件ものフィッシングメールが送られた疑いと、他人名義のカード情報を使った47万円分の商品購入疑惑、さらに自宅から押収された74台のスマートフォン。この三つを合わせて見ると、単発の不正利用として片付けるには規模が大きすぎる。
警察が今後明らかにすべきなのは、フィッシングメールでどれだけの個人情報が取得されたのか、その情報が夫婦の不正決済に使われたのか、74台のスマートフォンは何のために使われていたのか、さらに別の協力者や指示役が存在していたのかという点である。送信したメール、偽サイト、カード情報、スマートフォン、購入商品、転売先まで一本の線でつながれば、より大規模な犯罪構造が見えてくる可能性がある。
神戸市内の一つのホテル客室から始まったとされる今回の事件は、日本のサイバー犯罪対策にとって象徴的な問題を突き付けている。犯罪者はホテルWi-Fiという日常的なインフラを使って数十万件の詐欺メールを送り、盗んだ可能性のあるカード情報をスマートフォンへ移し、現実の店舗で高額商品へ変換することができる。デジタル犯罪と実店舗犯罪の境界は、すでにほとんど消えている。
だからこそ、日本側が警戒すべきなのは、特定の一つの手口だけではない。ホテルの通信環境、メール、偽サイト、クレジットカード、スマートフォン、実店舗、転売市場まで、複数のサービスが一つの犯罪チェーンとして利用される構造そのものだ。中国籍夫婦が関与したとされる今回の事件で、警察が74台の端末と大量送信の実態をどこまで解明できるかは、同じ手口を使う犯罪を防ぐうえでも重要な意味を持つ。
今回の逮捕を「ホテルで迷惑メールを送った事件」とだけ理解してしまえば、本質を見失う。約48万件のフィッシングメール、他人名義のカード情報、47万円分の高額商品、74台のスマートフォンという複数の要素は、デジタル情報を盗み、決済手段へ変換し、現物商品へ置き換える一連の犯罪モデルを示している可能性がある。日本の生活インフラを犯罪の道具として使わせないためには、警察、ホテル、通信事業者、カード会社、商業施設がそれぞれの段階で異常を検知し、情報をつなぐ仕組みが必要になる。
